
9to5Google tarafından “Google: Chrome'un "Güvenli Gezinme Geliştirilmiş Koruma" modu kullanıcıları 10 kat daha güvende tutuyor” başlığıyla aktarıldığı kadarıyla,
Chrome, Güvenli Tarama (Safe Browsing) Geliştirilmiş Koruma moduna dair yeni özellikleri açıkladı. Google, bu modun kullanıcılarıı yemleme (phishing), sosyal mühendislik, bildirim kötüye kullanımı ve benzeri dolandırıcılıklara karşı Standart Koruma'ya kıyasla on kat daha güvenli hale getirdiğini belirtiyor.
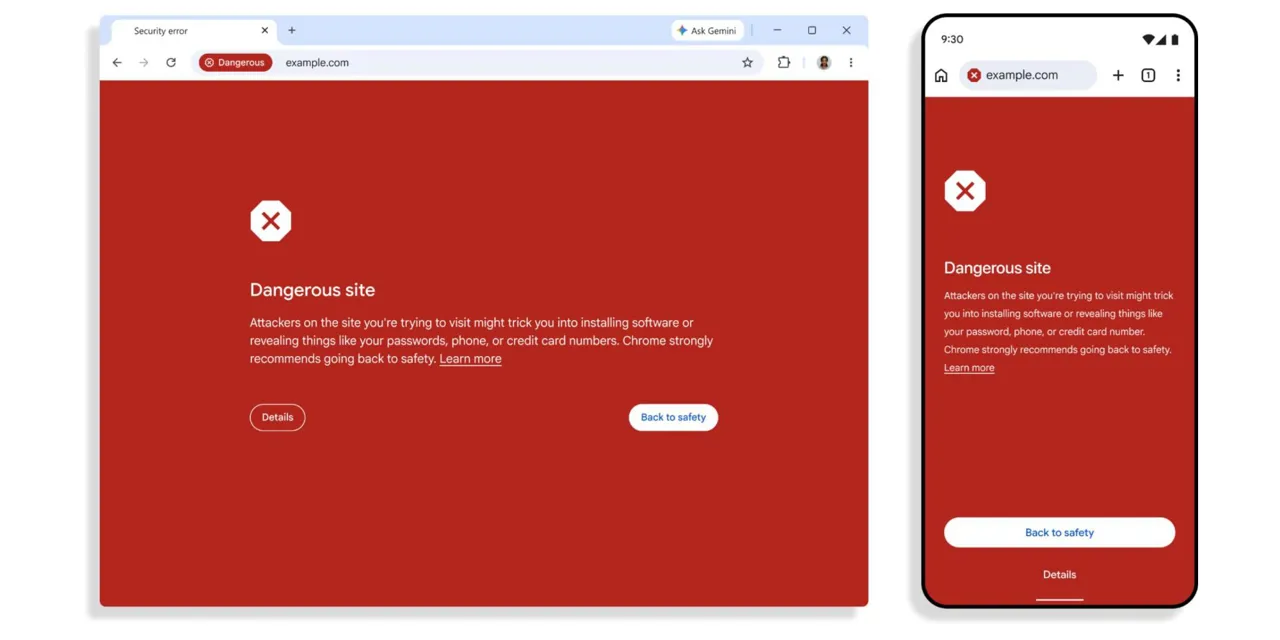
Chrome, adres çubuğunda "şüpheli site uyarıları" özelliğini getiriyor; bu uyarılar, sayfaların bilinen zararlı sitelerle ilişkilendirilen aldatıcı desenleri sergilediğinde görüntüleniyor. Uyarı sistemi iki kademeden oluşuyor:
- Şüpheli siteler (düşük güven derecesi, olası kullanıcı zararı riski)
- Tehlikeli siteler (yüksek güven derecesi, yüksek kullanıcı zararı riski)
Şüpheli sitelerde, adres çubuğunda (Omnibox) bir kalkan simgesi beliriyor ve kullanıcıları "Güvenli olarak işaretle" veya "Güvenli geri dön" seçenekleri sunan bir iletişim kutusu görüntüleniyor.
Tehlikeli site uyarıları ise tam sayfa kırmızı araya giren uyarı (interstitial) formatında devam ediyor.
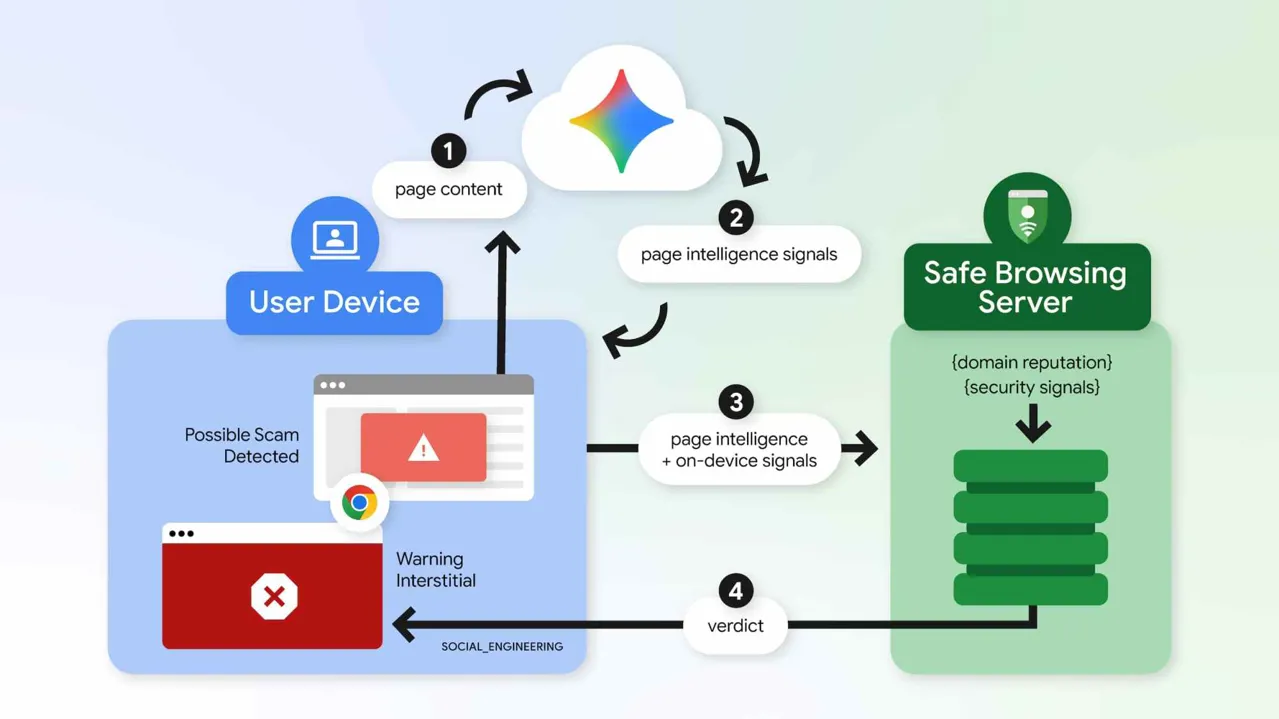
Chrome ayrıca, daha sonra bulut tabanlı Gemini modellerini kullanmaya başlayarak dolandırıcılık algılama yeteneklerini güçlendiriyor. Bu yaklaşım, Geliştirilmiş Koruma kullanıcılarını sahte antivirüs ve tarayıcı güncellemesi dolandırıcılıkları da dahil olmak üzere daha geniş bir tehdit yelpazesine karşı koruyor.
Model, sayfa içeriğini değerlendirerek temsil edilen marka, sayfanın amacı ve dolandırıcılık olasılık puanı gibi kritik göstergeleri analiz ediyor; bu da aldatıcı siteleri tespit etmek için gereken zengin tehdit verisini sağlıyor.
Güvenli Tarama, Gemini analizini "alan adı itibarı ve diğer güvenlik sinyalleriyle birleştirerek" kullanıyor. Google, sayfa içeriğinin geçici olarak işlendiğini, "hiçbir zaman kaydedilmediğini, saklanmadığını veya model eğitiminde kullanılmadığını" belirtiyor.
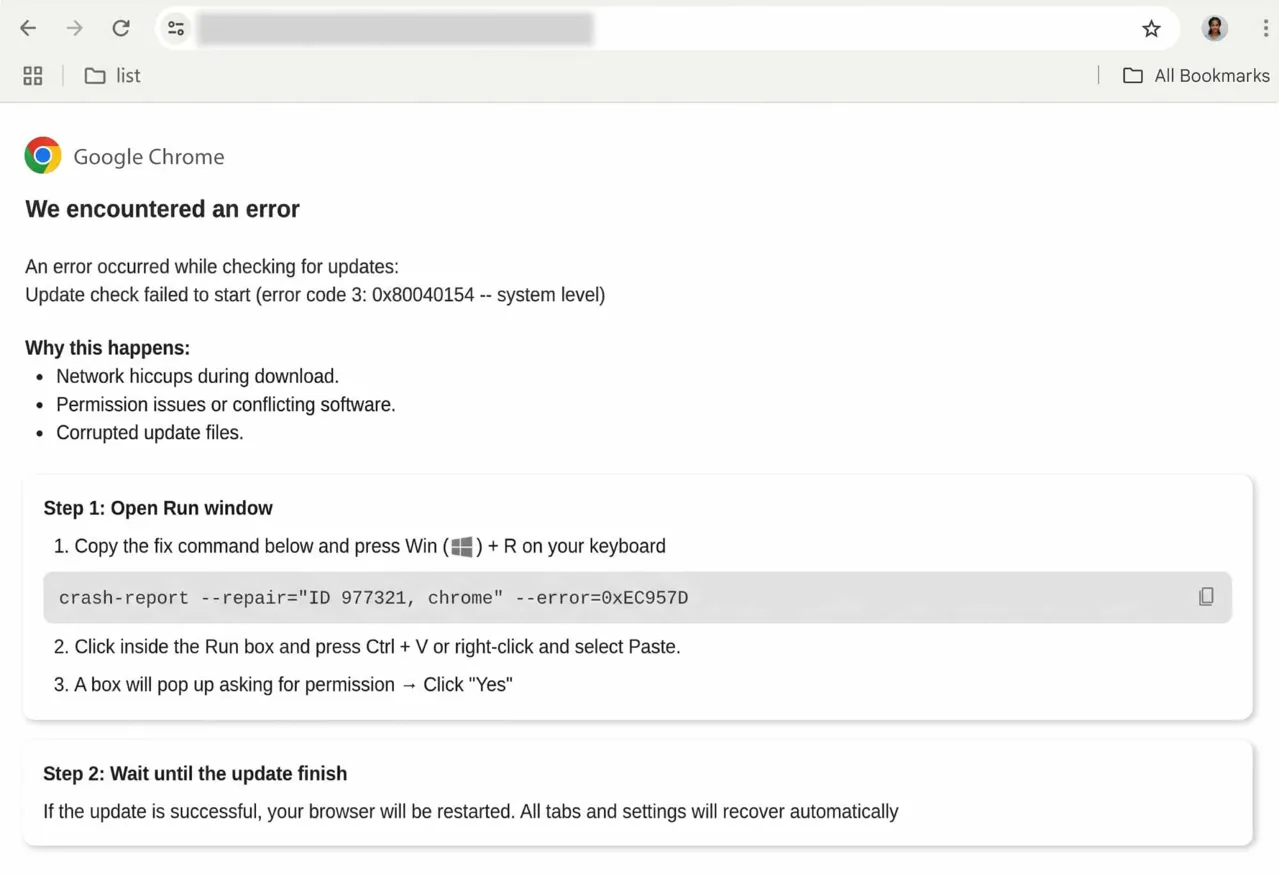
Geliştirilmiş Koruma'nın son güncellemesi ise ClickFix sosyal mühendislik saldırılarına karşı koruma sağlıyor. Bu saldırılar, kullanıcıları sahte bir sorunu "çözmek" adına kendi bilgisayarlarında zararlı komutları manuel olarak kopyalayıp çalıştırmaya yönlendiriyor. Gerçekte bu yöntem, kötü amaçlı yazılımların indirilmesi ve kurulması gibi zararlı eylemlerin gerçekleştirilmesi için kullanılıyor.
Sistem yerel yardımcı programları güvenlik yazılımları tarafından güvenilir kabul edildiği için, saldırganlar bu araçları kullanarak faaliyetlerini gizleme ve fark edilmeden kalma eğilimindedir. İndirme işlemini tarayıcıdan terminale kaydıran saldırganlar, Chrome ve Safe Browsing indirme korumalarının tamamen dışına çıkmaktadır.
Potansiyel bir ClickFix betiğinin panoya kopyalanması durumunda Chrome, pano içeriğinden kişisel tanımlanabilir bilgileri temizleyerek Safe Browsing sistemine analiz üzere gönderir. Safe Browsing tarafından "tehlikeli" nitelendirmesi döndürülmesi halinde kullanıcıya uyarı mesajı gösterilir.
Bu sistemin yüksek doğruluk oranında çalışacak şekilde tasarlanmasının amacı, kullanıcıları gerçek zamanlı olarak korumak ve meşru geliştirici faaliyetlerine yönelik aksatmayı en aza indirmektir.
Enhanced Protection (Geliştirilmiş Koruma) özelliği 2020 yılında kullanıma sunulmuş olup, Google'e göre 2025 yılı itibarıyla 1 milyar kullanıcı tarafından etkinleştirilmiştir. Bu özellik, Chrome Ayarlar > Gizlilik ve güvenlik > Güvenlik bölümünden etkinleştirilebilir.