
Jamf, Zoom görüntülü görüşme uygulaması için Apple’ın Gatekeeper mekanizmasını atlatmak üzere hazırlanmış sahte bir Mac yükleyicisi tespit etti.
Zararlı yazılım Zoom’u kurarken verileri yakalayıp saldırganın sunucusuna aktaran bir bilgi hırsızlığı bileşeni de yüklüyor.
macOS, Apple tarafından noterize edilmemiş bir Mac uygulamasının açılmasını normalde engeller. Bu korumanın aşılmasına yönelik bir yöntem bulunmasına rağmen süreç kullanıcı açısından teknik ve zahmetlidir. Saldırganların, kullanıcıları bu adımı uygulamaya ikna etmek için farklı yöntemler geliştirmesi gerekir.
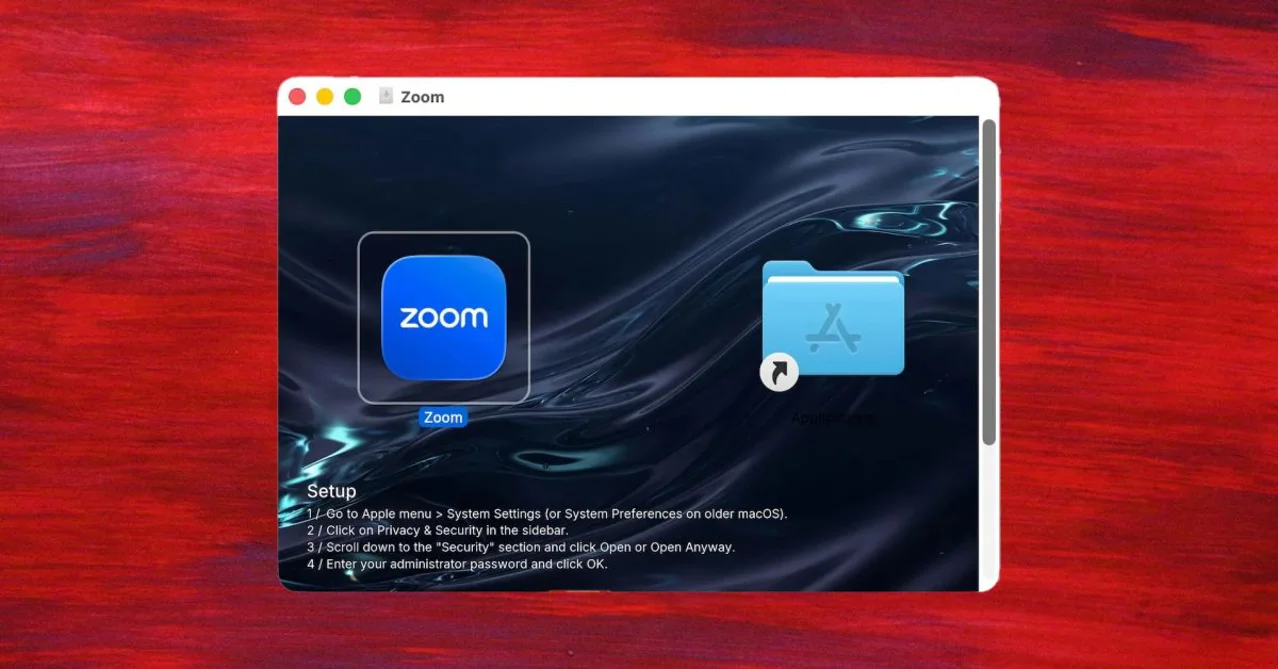
Jamf’in CloudSyncD olarak adlandırdığı zararlı yazılık, bu durumu daha meşru görünmek üzere kendine özgü bir yöntem kullanıyor. Yükleyiciyi taşıyan dosya, kullanıcıya yönerlik veren bir arka plan görseli içeriyor.
CloudSyncD, Zoom adlı bir birim olarak bağlanan disk imajı şeklinde geliyor. Dosya, sol tarafta bir uygulama simgesi, sağ tarafta ise Uygulamalar klasörüne kısayol bulunan sıradan bir Mac yükleyicisi gibi düzenlenmiş. Arka plan görselindeki numaralı kurulum yönergeleri ise kullanıcıdan Sistem Ayarları’nı açmasını, Gizlilik ve Güvenlik bölümüne gitmesini, Güvenlik başlığı altındaki “Yine de Aç” seçeneğine dokunmasını ve yönetici parolasını girmesini istiyor. Bu yönergeler Gatekeeper korumasının atlatılmasını amaçlıyor.
Bu yaklaşım, saldırganların kullanıcıları teknik bir güvenlik istismarı yerine olağan bir kurulum adımıyla karşılaştıklarına inandırmayı kolaylaştırıyor.
Zararlı yazılım yüklendikten sonra kullanıcı tarafından girilen verileri kaydedebiliyor ve bu verileri saldırganlara en yüksek sıklıkla sekiz saniyede bir aktarabiliyor.
Mac uygulamaları yalnızca resmi Mac App Store’dan veya kullanıcının güvendiği geliştiricilerin web sitelerinden indirilmelidir.